Site invadido ou hackeado? O que você faz nas primeiras horas, o que não fazer, quem resolve e como contratar limpeza e proteção. Sem termos técnicos.
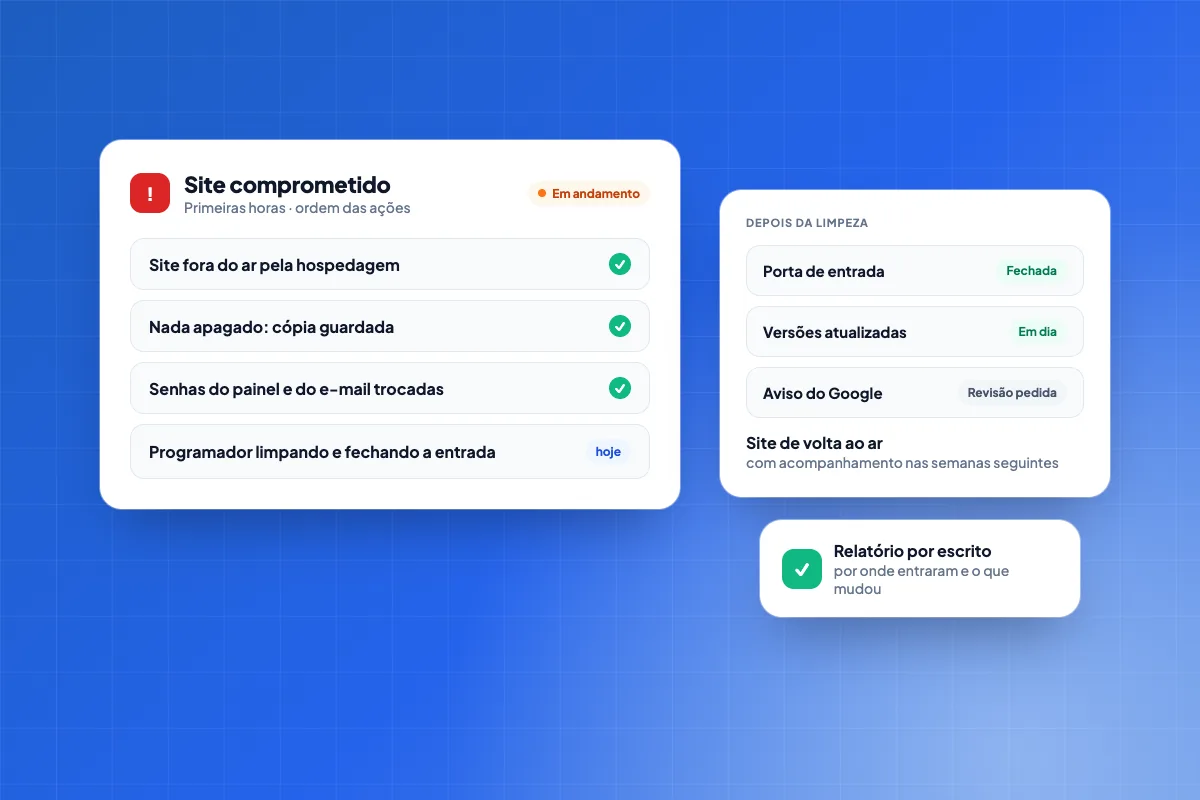
Se o seu site ou sistema (WordPress, loja virtual, sistema interno) foi invadido, isso é com você, mesmo que quem fez o site já não atenda. Nas primeiras horas, tire o site do ar ou peça isso à hospedagem, não apague nada, troque as senhas que você controla e anote o que apareceu e quando. Limpar e fechar a entrada é trabalho de programador. O próximo passo é chamar um hoje.
Isso é comigo?
Sim, se o endereço é da sua empresa. Não importa quem fez o site: domínio, visitantes e dados de clientes estão no nome dela, e é ela que o Google, a hospedagem e a lei procuram. Sinais visíveis de fora:
O que eu faço nas primeiras horas?
Nesta ordem, e nada exige conhecimento técnico:
O que não fazer:
O que acontece se eu não fizer nada?
O site segue contaminando quem entra, o aviso do Google permanece, a hospedagem pode suspender a conta e o domínio entra em listas de bloqueio.
Não é azar: a invasão é automática e entra pela porta aberta. As quatro mais frequentes:
Se o site guarda cadastro ou pedidos, dados pessoais podem ter vazado. A LGPD exige comunicar a ANPD e os clientes afetados; a Resolução CD/ANPD nº 15/2024 fixa o prazo em 3 dias úteis a partir de quando a empresa souber que dados foram atingidos (página oficial da ANPD). Procure orientação jurídica no mesmo dia.
Quem resolve: a hospedagem, a agência ou um programador?
Cada um resolve uma parte.
A hospedagem cuida do servidor: tira o site do ar a seu pedido, informa se outras contas foram atingidas e, em hospedagem compartilhada, atualiza a versão do PHP. O que está dentro do site (código, plugins, cadastro) é de quem cuida do site.
A agência que fez o site resolve se ainda tiver programador para isso, e vale perguntar primeiro: ela conhece o projeto. Se o contrato acabou ou ninguém responde, o trabalho vai para um programador.
O programador entra no site, guarda a prova, acha a porta, limpa e fecha. Para site ou sistema em PHP, WordPress ou Laravel, é o caminho da correção urgente por programador PHP.
O que eu peço, quanto tempo leva e como é cobrado?
Peça "limpeza e proteção", não só "tirar o vírus". O trabalho inclui:
Como conferir. Devem chegar até você: por onde entraram (se a resposta for "não dá para saber", o trabalho não terminou); a lista do que foi trocado e atualizado, com a versão final do PHP; e o pedido de revisão ao Google, cuja análise pode levar dias ou semanas.
Prazo e formato. Conter leva horas; limpar e proteger, alguns dias, conforme o tamanho do site e se existe backup confiável. O serviço entra na manutenção de sistemas e sites, por demanda e com nota fiscal. Depois, a manutenção mensal de site e sistema mantém versões, backup e acessos em dia.
Como começar hoje
Se o site é WordPress, a limpeza de WordPress hackeado cobre a contenção no mesmo dia, a limpeza, o fechamento da entrada e o pedido de revisão ao Google.
Mande o endereço do site pelo WhatsApp. Não precisa saber a versão do PHP nem o que foi alterado. A resposta diz o que dá para ver de fora e o próximo passo para conter. Se o site já está fora do ar, mande o nome da hospedagem.